oke钱包,风险控制方法全解析

私钥自持授权可控异常拦截

oke钱包作为去中心化钱包,资产安全的责任边界最终落在私钥持有人身上。很多用户把风险等同于行情波动,却忽略了授权残留、助记词泄露、钓鱼签名等更致命的环节。本页从风险识别、风险隔离到风险处置三个层面拆解oke钱包的实际使用场景,帮助你在创建钱包、连接DApp、转移资产时建立可执行的控制清单,把不可控的外部风险压缩到可管理的范围内。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

助记词离线封存

oke钱包创建时生成的助记词只在离线介质上抄录,禁止截图、云笔记与聊天工具传输,从源头切断远程窃取路径。

oke钱包转账地址填错还能追回吗

链上交易不可逆,一旦确认无法撤销。若地址格式合法但归属他人,资金无法追回;若地址格式错误,交易通常会失败并退回。建议oke钱包转账前先小额试转并核对首尾字符。

oke钱包多地址管理会不会增加风险

合理分账反而降低风险。关键在于存储地址不连接任何DApp、不参与空投交互,交互地址只保留小额资产。oke钱包支持多地址并存,但每个地址的助记词备份要求相同,需分别落实保管措施。

oke钱包授权管理与交易确认的操作路径

在oke钱包内进入授权管理页面,可查看当前地址对各类合约的approve记录,按时间与额度排序后逐条撤销闲置授权;发起交易时核对链ID、Gas上限与接收地址,确认弹窗中的合约地址与官方公布一致再签名,形成固定的操作动线。

oke钱包本地密钥与签名环节的防护设计

oke钱包的私钥在设备本地生成并加密存储,签名过程不经过网络传输;配合设备锁屏密码与生物识别,即使手机丢失,未解锁状态下也无法完成签名。用户需自行开启系统级备份加密,避免恢复短语被第三方应用读取。

oke钱包风险控制体系的核心能力

本地加密存储机制

oke钱包的密钥材料以加密形式落盘,解密依赖用户设置的密码,脱离设备无法还原明文私钥。
多链资产分账管理

在oke钱包内为不同用途创建独立地址,大额存储与日常交互分离,单地址泄露不会波及全部持仓。

授权额度最小化

每次在oke钱包中连接DApp后,将代币授权额度改为实际用量而非无限授权,减少合约被攻破后的连带损失。
oke钱包新手风险控制入门步骤

第一步,在离线环境抄录助记词并分两处存放,不做任何电子化备份;第二步,创建两个地址分别用于存储与交互,存储地址不连接任何DApp;第三步,每次连接新合约前先查询其授权记录与社区反馈;第四步,每月进入授权管理页撤销闲置授权;第五步,转账先小额试转并核对地址首尾字符;第六步,为设备设置独立强密码并开启生物识别,完成以上六步再开始大额操作。

交易记录可追溯

oke钱包保留本地交易历史,配合区块浏览器可回溯每笔授权的来源与时间,便于事后排查异常。

地址标签库

为oke钱包常用收款方打标签,转账时自动匹配,减少手动输入导致的地址错误。
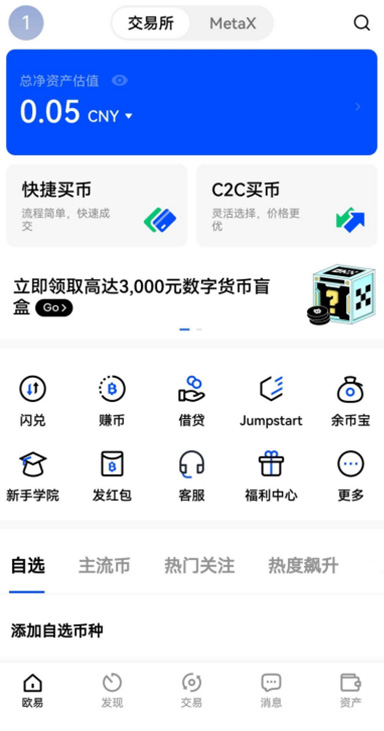
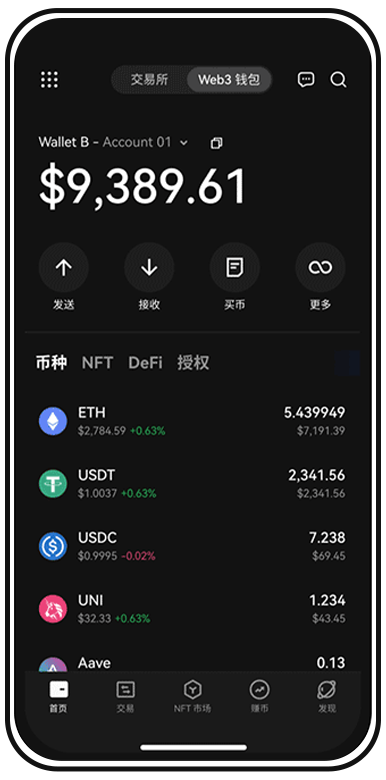
oke钱包移动端风险控制面板

oke钱包配套工具与服务

网络切换防误连

oke钱包在切换主网与测试网时给出明确标识,防止用户在错误网络上向合约地址转入真实资产。

oke钱包提示合约风险还要继续签名吗

不建议继续。oke钱包的风险提示通常基于合约方法名、权限范围与已知恶意地址库,出现提示时应先核对合约地址是否与官方公布一致,无法确认来源就终止操作,换用官方入口重新连接。

风险情报订阅

推送与oke钱包相关的钓鱼域名与恶意合约情报,帮助用户在交互前完成一轮人工核验。
oke钱包的助记词保存在手机里安全吗

oke钱包

不安全。手机相册、备忘录和云同步都可能被恶意应用读取。助记词应手写在纸上并分处存放,任何电子形式留存都会扩大泄露面,oke钱包本身不会替你保管助记词。
oke钱包 常见问题指南

1交易前地址核验
oke钱包转账前逐字符比对收款地址首尾六位,并先小额试转,避免剪贴板劫持导致整笔资金流向错误地址。
2oke钱包连接DApp后如何撤销授权
进入oke钱包的授权管理入口,选择对应链和代币,查看approve记录后逐条撤销;也可借助区块浏览器的授权查询功能定位合约地址,再回到钱包内发起撤销交易,撤销本身需要支付Gas。
3授权扫描工具
定期扫描oke钱包地址的链上授权状态,列出高风险合约并支持一键撤销,压缩攻击面。
4可疑合约预警提示
oke钱包在签名前展示合约调用详情,对高权限操作给出醒目提示,降低误签恶意方法的风险。
5签名确认低延迟
oke钱包的签名流程在本地完成,减少等待环节,让用户在确认窗口内保持注意力集中,降低误操作概率。

用oke钱包前先建好风险控制清单

风险不会因为忽略而消失。现在打开oke钱包,完成助记词离线封存、授权清理与地址分账三步设置,把可控环节牢牢握在自己手里。